 CLOUD云枢
SSL证书核心加密能力,其实大家都一样。
给网站配置HTTPS,已经成了标配。
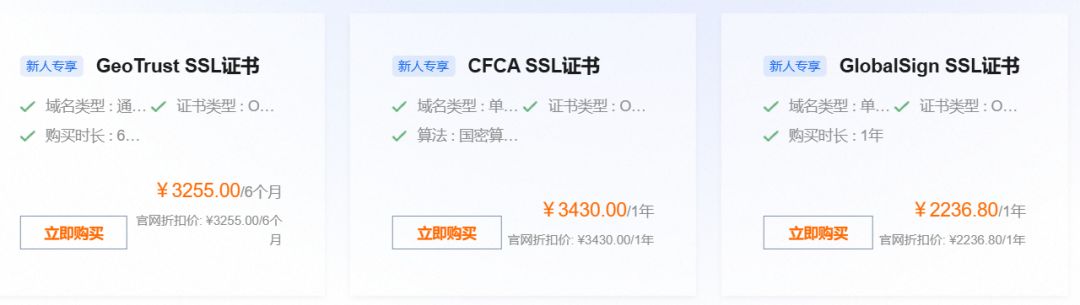
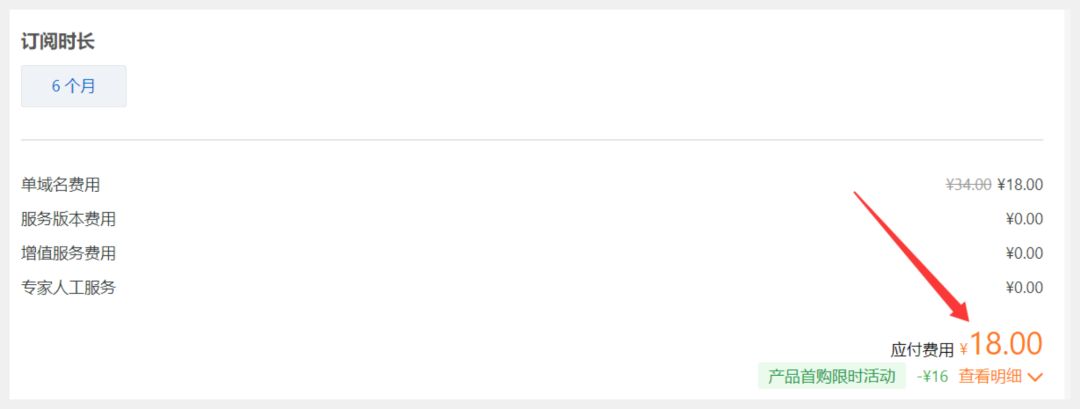
但一到选证书,很多人就纠结:有免费的,有几十块的,还有动辄几千上万块的,比如阿里的也有18元/6个月的DV个人测试证书(pro)。
有人说“便宜没好货”,也有人说是“纯纯的智商税”。
SSL证书:https://www.aliyun.com/product/ssl-certificate
不吹不踩,客观聊聊这背后的事情。
先搞懂:SSL证书到底在干嘛
简单说,SSL证书干两件事。
第一,加密数据。 把用户浏览器和服务器之间传输的数据变成乱码,防止中途被窃听、篡改。
第二,证明身份。 告诉访客,这个网站确实是你,不是别人伪造的。
那么在防窃听、防篡改这个核心能力上,免费证书和万元证书差多少?
答案是:几乎没有差别。
技术真相:加密强度完全一样
无论是 Let’s Encrypt 这种免费证书,还是上万元的高端证书。
只要由正规机构签发,它们遵循的底层技术标准相同。
都在使用:RSA 2048位或 ECC 加密、SHA256 哈希算法、TLS 1.3 协议。
黑客不可能因为你的网站用了免费证书,就更容易破解 HTTPS 流量。 付费证书不会凭空给你多加一层“密码”。
既然一样,上万元的证书贵在哪?
如果加密一样,为什么还有企业愿意花大价钱?
因为付费证书(尤其是上千或者上万的),卖的是验证成本、商业责任和服务。
比如阿里云上的,免费的也有,几十块几百块,几千块的都有可以选择。
付费证书的三个真实价值
第一,身份验证级别不同
免费证书(DV)是机器验证,只确认“你拥有这个域名”,几分钟就签发。
付费证书(OV/EV)是人工验证。对方可能会需要核实你的执照信息、公司地址,甚至打电话核实。这产生了实实在在的人工和时间成本。
需要纠正一个过时的认知: 主流浏览器(Chrome、Edge、Firefox、Safari)早已不再在地址栏单独显示企业名称或绿色标识。
2019年Chrome 77和Firefox 70开始就移除了这个功能。现在无论DV、OV还是EV证书,地址栏统一显示锁形图标,企业信息只能点开锁图标、进入证书详情页才能看到。
所以,付费证书买的是“可验证的企业身份”,而不是“用户一眼就能看到的视觉差异”。
第二,商业保障(Warranty)的赔付条件很严格
付费证书通常附带金额不等的商业保障。但必须说清楚:这个保障不是“买了证书,网站出事就赔”。
它的触发条件非常窄:仅限于CA(证书颁发机构)自身的验证失误,导致错误签发了证书(比如给钓鱼网站签了合法证书),进而造成最终用户的经济损失。
如果你的服务器被黑、私钥泄露、或者网站程序有漏洞导致数据泄露,这个保障肯定是不赔的——因为责任不在CA的签发环节。
所以,把它理解为“CA犯错时的有限兜底”,而不是“你自身安全问题的保险”。
你去搜索一下,全球几乎也找不到几个因为证书签发失误导致的理赔案例,所以提供的高额保障服务更像是一种噱头。
第三,服务与支持
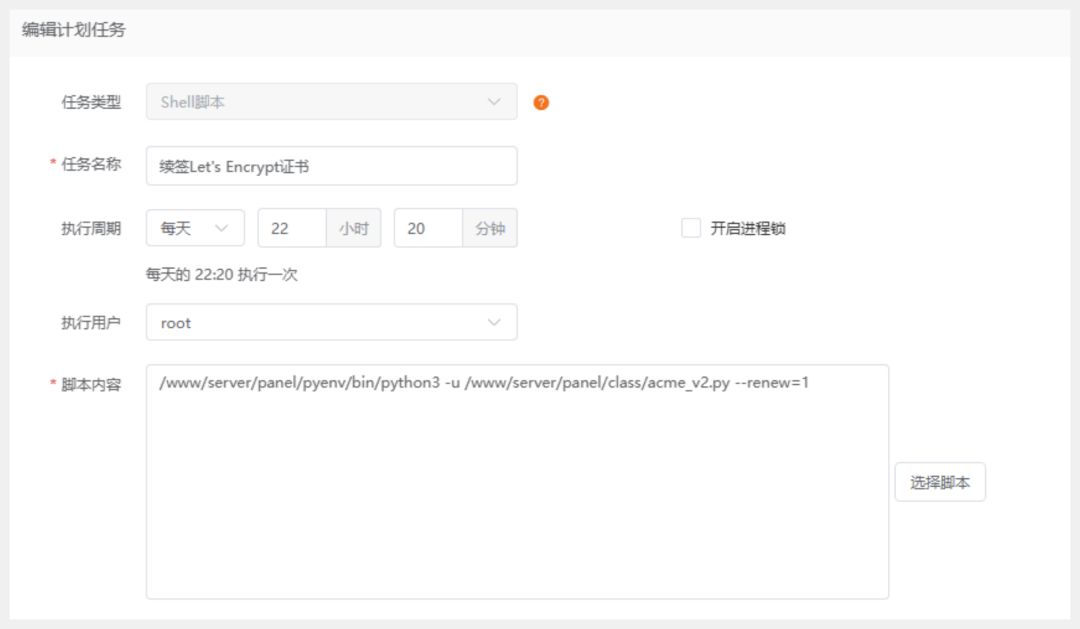
免费证书比如 Let’s Encrypt,目前只有90天有效期,逼着你上自动化续签。付费证书有效期更长一些的,遇到问题有专门的客服团队协助排查。对于企业级业务,这种支持有时比技术本身更值钱。
比如我的服务器使用的宝塔面板,就通过自动续签,平时基本就没管过了。
到底该怎么选?
个人用户:免费的足够了。
个人博客、开发测试环境、小型非商业站点,直接用 Let’s Encrypt 等免费证书。宝塔面板、云服务器面板都能一键自动申请和续签,安全度拉满,成本为零。
企业用户:建议购买付费证书,但要想清楚买的是什么。
对于企业官网、电商平台、涉及用户注册登录的业务,花几十块或几百块买OV证书是很合理的预算,有实力的大企业大平台当然建议购买那些更贵的证书,毕竟提供了一些额外的认证和服务。
你买的不是“更强的加密”,也不是“浏览器里的绿色企业名”,而是:
- 经过人工核验的企业身份;
- 一份极窄条件下的CA责任兜底;
- 商业场景下的服务响应保障。
如果是银行等之类机构,合规要求更高,直接上高规格证书。
总结
免费的能防黑客,付费的买的是验证、责任和服务。
不要因为是免费的,就觉得它不安全;也不要以为花钱了,浏览器就会给你的企业名“加特效”——那个时代已经过去了。
个人站长用免费,企业机构按需买安心。 认清自己真正需要的是什么,才不会被价格标签牵着走。